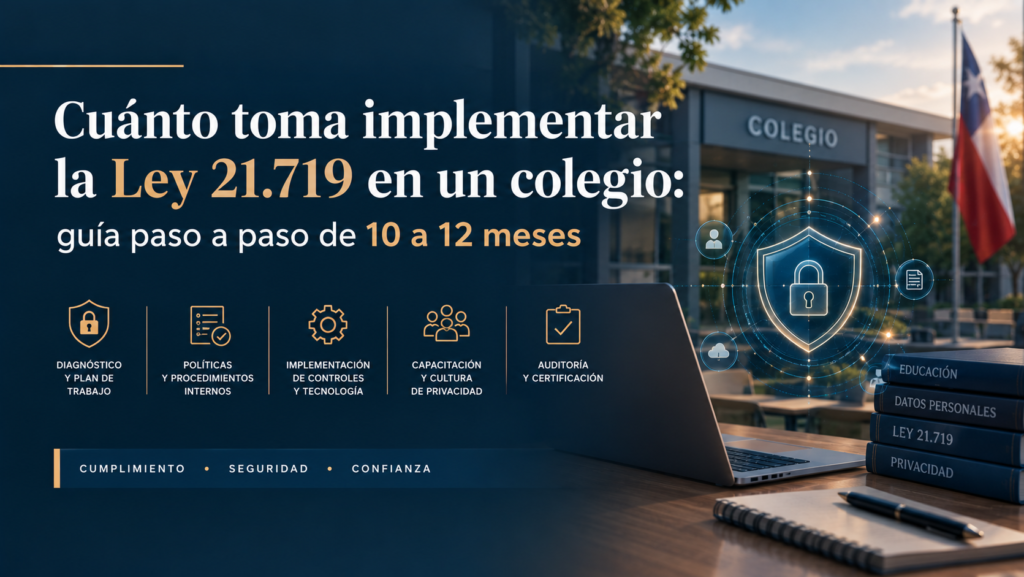
Resumen rápido: implementar la Ley 21.719 de protección de datos personales en un establecimiento educacional chileno —de forma real, no solo en el papel— toma entre 10 y 12 meses. No es una cifra arbitraria: está determinada por plazos legales que no se pueden acortar (como el período de publicación de modificaciones al Reglamento Interno de Orden, Higiene y Seguridad), por los tiempos de revisión legal de cada proveedor externo, y por el calendario escolar, que no permite interrumpir clases para capacitar a todo el personal de una vez. Este artículo detalla, fase por fase, en qué consiste ese trabajo.
Por qué la implementación de la Ley 21.719 toma entre 10 y 12 meses
Muchos colegios asumen que cumplir con la Ley 21.719 es un trámite de semanas: redactar una política de privacidad, publicarla en el sitio web, y listo. Esa lectura confunde adoptar la ley con implementarla, y es la razón por la que más adelante muchos equipos directivos se sorprenden con el volumen real de trabajo.
La duración de 10 a 12 meses no depende de la voluntad de acelerar el proceso. Depende de fricciones institucionales concretas que ningún colegio puede saltarse:
- Los proveedores externos tienen su propio ritmo. Cada plataforma educativa (LMS), sistema de cámaras, proveedor de biometría para el comedor o servicio de pago tiene que revisar legalmente y firmar un contrato de encargo de tratamiento de datos (Art. 15 bis de la Ley 21.719). Ese proceso no lo controla el colegio, lo controla el departamento legal de cada proveedor.
- La modificación del Reglamento Interno de Orden, Higiene y Seguridad (RIOHS) tiene un período de publicidad obligatorio (Arts. 153 y siguientes del Código del Trabajo, con las medidas de publicidad del artículo 156), que la ley no permite comprimir.
- La capacitación de todo el personal —directivos, profesores, inspectores, auxiliares— tiene que calzar con los días de desarrollo profesional ya existentes en el calendario escolar, sin interrumpir clases.
- Las vacaciones de verano ocupan un tramo del año en que la institución, en la práctica, no avanza en estas tareas.
Ninguno de estos cuatro factores se resuelve con más presupuesto o más urgencia comercial. Son restricciones estructurales del funcionamiento de un colegio real, y son la razón por la que ninguna propuesta seria de implementación debería prometer un plazo de semanas o de tres a cuatro meses.
Adoptar la Ley 21.719 no es lo mismo que implementarla
Antes de entrar al detalle de las seis fases, vale la pena fijar esta distinción, porque es la fuente más común de una falsa sensación de cumplimiento:
Adoptar es decidir que el colegio va a cumplir la ley: redactar y firmar una política de privacidad, nombrar a alguien como encargado en el organigrama, publicar un documento en el sitio web.
Implementar es que todo eso opere en la práctica: que cada proveedor externo tenga un contrato de encargo firmado, que cada consentimiento de un apoderado sea válido según la edad del alumno, que exista un delegado de protección de datos (DPO) que efectivamente ejerza sus funciones, que el personal esté capacitado y que exista un canal de denuncias operativo, no solo mencionado en un documento.
Un colegio puede haber «adoptado» la ley —tiene una política publicada— y seguir completamente expuesto, porque no implementó nada de lo anterior. Es exactamente ese vacío el que revisa una fiscalización, y el que sale a la luz cuando hay una filtración de datos o un apoderado que ejerce sus derechos y nadie sabe cómo responder.
Qué datos maneja un colegio (y por qué el estándar es más alto)
La Ley 21.719 establece un régimen de protección reforzado para los datos de niños, niñas y adolescentes (Art. 16 quáter), y un establecimiento educacional trata ese tipo de datos todos los días, en volumen y con una intensidad que pocas otras instituciones alcanzan:
- Fichas de matrícula y datos de contacto de alumnos y apoderados.
- Notas y evaluaciones académicas.
- Fichas de salud, alergias y necesidades educativas especiales (Programa de Integración Escolar).
- Datos biométricos (huella dactilar o reconocimiento facial) para control de acceso o pago en el comedor.
- Registro de cámaras de seguridad (CCTV) en el establecimiento.
- Datos procesados por plataformas educativas de terceros (LMS, libros de clases digitales).
Para los datos de salud y biométricos, la ley exige condiciones especiales de tratamiento (Arts. 16 bis y 16 ter), y para el consentimiento de menores establece dos regímenes distintos: los niños y niñas menores de 14 años requieren siempre el consentimiento de sus padres o representantes legales, mientras que los adolescentes entre 14 y 18 años pueden, como regla general, otorgar su propio consentimiento —salvo que sean menores de 16 años y se trate de datos sensibles, caso en que también se requiere autorización parental (Art. 16 quáter).
La hoja de ruta completa: las 6 fases de implementación
Esta es la secuencia de trabajo real para una Implementación Total en un colegio, tal como se ejecuta en la práctica.
Fase 1 — Diagnóstico y matriz de riesgos (meses 1-2)
El punto de partida es un mapeo completo de los flujos de datos del colegio, trabajado junto a enfermería, TI, admisión, recursos humanos, inspectoría y el equipo PIE. Sobre ese mapeo se construye una matriz de riesgos cruzada con las categorías de infracción de la Ley 21.719 (Art. 3, letra e, del Decreto Supremo N.º 662).
Entregable de esta fase: un inventario de datos y una matriz de riesgos aprobada por la dirección del colegio.
Fase 2 — Adecuación legal y laboral (meses 3-5)
Se redacta la política de privacidad exigida por el Art. 14 ter y se diseñan los consentimientos específicos para menores, integrados al proceso de matrícula (Art. 16 quáter). En paralelo, se negocian y firman los contratos de encargo con cada proveedor externo (Art. 15 bis), y se incorpora la obligación de proteger datos personales como una obligación exigible para todo el personal del colegio —ya sea modificando el Reglamento Interno de Orden, Higiene y Seguridad (con su período de publicación obligatorio, Art. 4 del Decreto Supremo N.º 662 y Art. 156 del Código del Trabajo) o incluyéndola directamente en los contratos de trabajo y de prestación de servicios de cada persona. Esta segunda vía es la única que realmente cubre a los cargos ejecutivos más altos y a quienes prestan servicios sin estar sujetos al Código del Trabajo, que el RIOHS por sí solo no alcanza.
Entregable de esta fase: RIOHS actualizado y publicado y/o contratos de trabajo y de prestación de servicios modificados según corresponda, contratos de encargo firmados, y anexos de matrícula con consentimiento válido.
Fase 3 — Implementación técnica y canales (meses 6-7)
Se configura la verificación de edad en los portales web del colegio, se aplica seudonimización a las fichas de enfermería, y se pone en operación el canal de denuncias interno exigido por el Decreto Supremo N.º 662 (Art. 3, letra i).
Entregable de esta fase: portal de apoderados ajustado y canal de denuncias probado y funcionando.
Fase 4 — Modelo de prevención y DPO (meses 8-9)
Se designa y capacita al delegado de protección de datos (DPO), cuyas funciones incluyen informar y asesorar a la dirección, supervisar el cumplimiento de la ley, capacitar al personal y actuar como punto de contacto con la Agencia y con los titulares de datos (Art. 13 del Decreto Supremo N.º 662). En esta fase también se documenta el protocolo de respuesta a brechas de seguridad (Art. 14 sexies) y se ejecuta la evaluación de impacto (DPIA) que exige el Art. 15 ter para el tratamiento de datos sensibles a gran escala.
Entregable de esta fase: DPO operativo, protocolo de brechas documentado y DPIA completada.
Fase 5 — Gestión del cambio y capacitación general (meses 10-11)
Se capacita de forma escalonada a todo el personal del colegio —directivos, profesores, inspectores, auxiliares— calzando las sesiones con los días de desarrollo profesional ya existentes en el calendario escolar, y se difunde el programa de cumplimiento a toda la comunidad educativa (Art. 5 del Decreto Supremo N.º 662).
Entregable de esta fase: actas de capacitación firmadas y programa de cumplimiento internalizado por el equipo.
Fase 6 — Simulacro y preparación de la certificación (mes 12)
Se ejecuta un simulacro de brecha de seguridad (por ejemplo, una filtración por WhatsApp) para probar en la práctica los tiempos de respuesta definidos en el protocolo. Con ese simulacro superado, se arma el checklist final y se preparan los antecedentes para postular a la certificación del modelo de prevención ante la Agencia de Protección de Datos Personales (Art. 52 de la Ley 21.719, Arts. 14-15 del Reglamento).
Entregable de esta fase: acta de simulacro, checklist de cumplimiento completo y solicitud de certificación lista para presentar.
Qué pasa si un colegio empieza tarde
Postergar el inicio de este proceso no es una decisión neutra. La Ley 21.719 clasifica las infracciones en tres categorías: leves (amonestación o multa de hasta 5.000 UTM), graves (multa de hasta 10.000 UTM) y gravísimas (multa de hasta 20.000 UTM). Cuando la infracción involucra datos de niños, niñas o adolescentes —el tipo de dato que cualquier colegio trata a diario— la ley presiona la sanción hacia el techo de su categoría (Art. 37 N.º 5).
Incluso cuando la sanción es solo una amonestación por escrito, esta se inscribe en el Registro Nacional de Sanciones y Cumplimiento, público y gratuito, con anotaciones visibles durante cinco años (Art. 39). Y una eventual amonestación administrativa no exime al colegio de responder civilmente por el daño causado a los titulares: una filtración de datos de salud o de notas puede derivar en una demanda de apoderados, con independencia de cómo resuelva la Agencia el caso administrativo (Art. 47).
A esto se suma un factor de calendario que muchos colegios no tienen presente: el proceso de admisión del año siguiente empieza antes de lo que se piensa. Los colegios particulares subvencionados y públicos, a través del Sistema de Admisión Escolar (SAE), abren su postulación centralizada en agosto del año previo; los colegios particulares pagados, fuera del SAE, suelen iniciar su propio proceso de admisión bastante antes, incluso desde abril. Un colegio que recién empieza su implementación cuando su propio proceso de admisión ya está en marcha llega, en el mejor de los casos, sin margen.
Preguntas frecuentes sobre el plazo de implementación de la Ley 21.719
¿Se puede implementar la Ley 21.719 en menos de 10 meses?
En un colegio pequeño, con pocos proveedores externos y una decisión rápida del sostenedor, algunas fases pueden acortarse. Pero el rango de 10 a 12 meses sigue siendo el compromiso realista para la mayoría de los casos, porque varias de las restricciones —el período de publicidad del RIOHS, el calendario escolar, el ritmo de revisión legal de los proveedores— no dependen de la velocidad interna del colegio.
¿Qué pasa si el colegio tiene varias sedes o muchos proveedores externos?
En esos casos, varias fases —especialmente la de contratos de encargo y la de capacitación— pueden extenderse más allá de los 12 meses.
¿La certificación del modelo de prevención es obligatoria?
No. La adopción de un modelo de prevención es voluntaria (Art. 49 de la Ley, Art. 1 del Reglamento). Sin embargo, su certificación opera como circunstancia atenuante de responsabilidad ante una eventual infracción (Art. 36 N.º 5), y es, en la práctica, la forma en que un colegio puede demostrarle a los apoderados —con hechos y no solo con una declaración— que protege en serio los datos de sus hijos.
¿Cuánto dura la certificación una vez obtenida?
El certificado del modelo de prevención tiene una vigencia de tres años (Art. 52 de la Ley, Art. 15 del Reglamento).
¿Un colegio pequeño puede acceder a un trato más benevolente en las sanciones?
La ley contempla un beneficio transitorio: durante los primeros doce meses desde la entrada en vigencia, la Agencia puede aplicar una amonestación por escrito en lugar de multa a empresas calificadas como de menor tamaño según la Ley 20.416 (artículo sexto transitorio). Este beneficio no aplica automáticamente a todo colegio: depende de si la sostenedora califica dentro de esos umbrales, y conviene verificarlo caso a caso antes de asumirlo como un colchón de seguridad.
El punto de partida: saber en qué etapa está tu colegio
Antes de planificar cualquiera de estas seis fases, lo primero es tener claridad sobre en qué punto real está tu colegio hoy —no en qué punto crees que está. La brecha entre haber adoptado la ley en el papel y haberla implementado de verdad es, en la mayoría de los casos, más grande de lo que el equipo directivo asume.
Si quieres una conversación sobre el estado real de tu institución frente a la Ley 21.719, en MenteGlobal trabajamos esta implementación completa, fase por fase, con establecimientos educacionales en Chile. Conversemos sobre tu colegio.