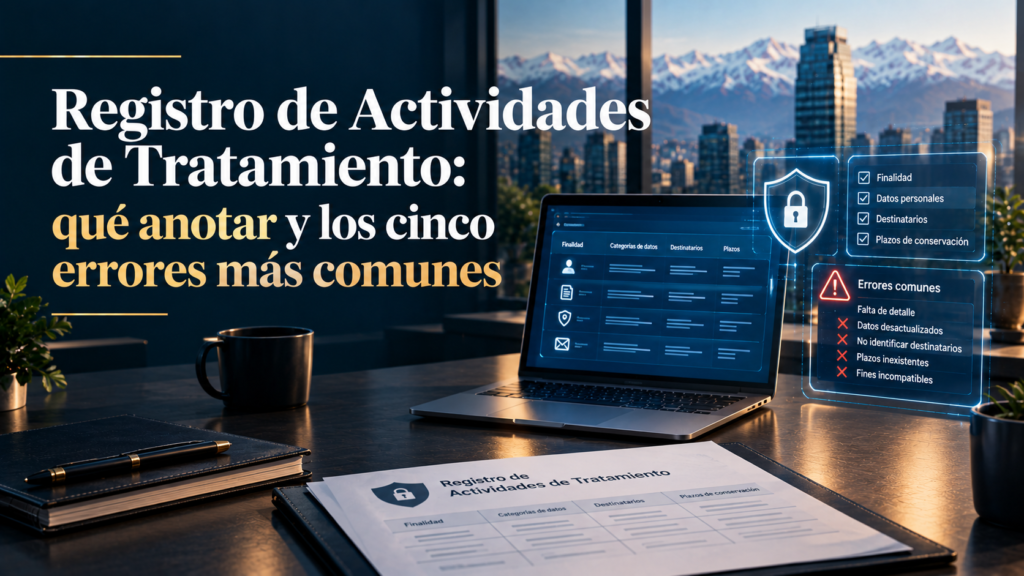
El Registro de Actividades de Tratamiento es el inventario de todas las operaciones con datos personales que hace tu empresa. No es opcional: la Ley 21.719 lo exige como parte del deber de transparencia y responsabilidad del responsable de datos. Es también el documento que más pymes dejan para el final, porque parece administrativo y tedioso. Pero cuando la Agencia de Protección de Datos Personales audita, lo primero que pide es este registro. Si no existe o está mal armado, la multa llega antes de que puedas explicarte.
Este artículo explica qué debe contener cada fila del registro, los cinco errores más comunes que complican una auditoría y qué revisa la Agencia cuando lo pide. Al final incluyo el siguiente paso concreto para armarlo sin partir de cero.
Qué es el Registro de Actividades de Tratamiento y por qué es obligatorio
El Registro de Actividades de Tratamiento —también llamado RAT— es un documento interno que lista todas las operaciones con datos personales que realiza tu empresa. Cada operación es una fila. Cada fila describe qué datos se tratan, con qué finalidad, de dónde vienen, a quién se comunican, cuánto tiempo se guardan y bajo qué base legal.
La obligación de mantener este registro está en el reglamento de la Ley 21.719. El responsable debe caracterizar los datos personales que trata, las categorías de datos y las operaciones de tratamiento que realiza. Esa caracterización puede hacerse a través de un registro de actividades de tratamiento.
No es un documento para guardar en un cajón: es la herramienta que usa el responsable para demostrar que conoce qué datos maneja, que tiene una base legal para cada tratamiento y que puede cumplir los derechos de los titulares. Cuando un titular pide acceso a sus datos, el registro te dice dónde buscar. Cuando la Agencia audita, el registro demuestra que no improvisas.
Qué debe contener cada fila del registro
El reglamento establece once elementos mínimos que debe contener la caracterización de las actividades de tratamiento. Cada fila del registro debe responder estas once preguntas:
Tipo de datos personales
Indica si tratas datos personales comunes, datos personales sensibles o datos de categorías especiales. Por ejemplo: nombre, RUT y correo son datos comunes; datos de salud o biométricos son sensibles. Si tratas datos de menores de edad, anótalo también.
Ámbito territorial
Señala dónde se realiza el tratamiento. La Ley 21.719 tiene alcance territorial: se aplica cuando el responsable tiene domicilio en Chile o cuando el tratamiento afecta a personas que residan en Chile, aunque el responsable esté fuera. Anota si el tratamiento se hace en Chile, si hay servidores en el extranjero o si hay transferencias internacionales.
Categorías de bases de datos
Describe el tipo de base de datos: clientes, proveedores, trabajadores, postulantes, usuarios de la plataforma. No es necesario nombrar el sistema informático, pero sí la función de la base.
Categorías de titulares
Caracteriza a las personas cuyos datos tratas. Por ejemplo: clientes actuales, ex clientes, postulantes, trabajadores activos, exempleados, visitantes del sitio web. Esto permite saber a quién afecta cada tratamiento.
Fines del tratamiento
Explica para qué tratas esos datos. Debe ser específico: «envío de factura electrónica», «evaluación de postulantes», «control de asistencia». Evita fines genéricos como «gestión comercial» o «administración interna»: no sirven para demostrar proporcionalidad.
Fuente de los datos
Indica de dónde provienen los datos. Las opciones más comunes son: directamente del titular (formulario de contacto, contrato firmado), de un tercero (proveedor de información comercial, referencia laboral) o de fuentes de acceso público (sitio web, redes sociales, Diario Oficial). Si los datos vienen de fuentes públicas, anótalo: cambia la base de licitud.
Base de licitud del tratamiento
Señala qué justifica legalmente el tratamiento. Las bases de licitud que reconoce la Ley 19.628 modificada son: consentimiento del titular, ejecución de un contrato, cumplimiento de una obligación legal, interés legítimo del responsable o de un tercero, y protección de intereses vitales del titular. Si la base es interés legítimo, el registro debe explicar cuál es ese interés.
Categorías de terceros destinatarios
Lista a quién se comunican o ceden los datos. Por ejemplo: contador externo, plataforma de facturación electrónica, banco para pago de nómina, proveedor de hosting. Si hay transferencias internacionales, identifica el país o la organización internacional destinataria.
Transferencias internacionales
Si envías datos fuera de Chile, indica el país o la organización internacional, y los medios a través de los que cumples con el artículo 27 de la Ley 19.628. Esto incluye cláusulas contractuales, certificaciones de privacidad o decisiones de adecuación de la Agencia.
Plazos de supresión
Anota cuánto tiempo conservas los datos o bajo qué condición los suprimes. Por ejemplo: «hasta el término de la relación laboral más seis años por obligación tributaria», «hasta que el titular solicite la baja de la lista de correos». Un plazo indefinido sin justificación legal es un problema.
Decisiones automatizadas
Si realizas decisiones automatizadas, incluida la elaboración de perfiles, debes incluir información significativa sobre la lógica aplicada y las consecuencias previstas para el titular. Por ejemplo: «algoritmo de scoring crediticio que asigna un puntaje de 0 a 100 en función de historial de pagos, antigüedad laboral y endeudamiento; el resultado determina aprobación o rechazo de crédito».
Ejemplo de una fila completa del registro
Una pyme de servicios de contabilidad podría tener esta fila en su registro:
| Elemento | Contenido |
|---|---|
| Tipo de datos | Datos personales comunes: nombre, RUT, correo electrónico, teléfono, dirección, datos bancarios |
| Ámbito territorial | Tratamiento en Chile; servidor de correo en Estados Unidos (Microsoft 365) |
| Categoría de base de datos | Base de datos de clientes activos |
| Categoría de titulares | Clientes actuales (personas naturales con giro de empresa unipersonal) |
| Fines del tratamiento | Prestación de servicios de asesoría contable, emisión de facturas, envío de estados de cuenta |
| Fuente de los datos | Directamente del titular (formulario de contratación firmado) |
| Base de licitud | Ejecución de contrato de prestación de servicios |
| Terceros destinatarios | Servicio de Impuestos Internos (factura electrónica), Microsoft (correo electrónico) |
| Transferencias internacionales | Estados Unidos (Microsoft 365); cláusulas contractuales estándar |
| Plazo de supresión | Hasta el término del contrato más seis años por obligación tributaria |
| Decisiones automatizadas | No aplica |
Este ejemplo muestra que cada fila del registro es una operación de tratamiento completa. Si la misma empresa trata datos de postulantes para contratación, esa sería otra fila con otros fines, otra base de licitud y otro plazo de supresión.
Los cinco errores más comunes al armar el registro
Error 1: Confundir el registro con una lista de sistemas informáticos
El registro no es un inventario de software. No se trata de listar «usamos Google Workspace, Slack y un ERP». Se trata de describir operaciones de tratamiento. Una empresa puede usar cinco sistemas distintos para una sola operación, o un solo sistema para cinco operaciones distintas. Lo que importa es qué datos se tratan, con qué fin y bajo qué base legal.
Error 2: Anotar fines genéricos que no sirven para demostrar proporcionalidad
Escribir «gestión administrativa» o «mejora de la experiencia del usuario» no cumple con el principio de finalidad. La Ley 21.719 exige que los fines sean específicos y explícitos. Un fin específico es: «envío de recordatorio de pago de cuota mensual por correo electrónico». Un fin genérico es: «comunicación con clientes». Si la Agencia audita y los fines son genéricos, puede interpretar que no hay control sobre el tratamiento.
Error 3: No identificar las transferencias internacionales
Muchas pymes usan servicios en la nube sin darse cuenta de que están transfiriendo datos fuera de Chile. Si usas Gmail, Office 365, Dropbox, Salesforce o cualquier plataforma con servidores en el extranjero, hay transferencia internacional. El registro debe identificar el país y los medios de cumplimiento del artículo 27 de la Ley 19.628. Si no lo anotas, la Agencia puede considerar que la transferencia es ilícita.
Error 4: Dejar plazos de supresión indefinidos sin justificación legal
El principio de temporalidad obliga a suprimir o anonimizar los datos cuando ya no son necesarios para el fin que justificó su tratamiento. Un plazo indefinido solo es válido si hay una obligación legal que lo respalde, como los seis años de conservación de documentos tributarios. Si el registro dice «se conservan indefinidamente» sin justificación, es una infracción al principio de temporalidad.
Error 5: No actualizar el registro cuando cambian las operaciones
El registro no es un documento estático. Cada vez que la empresa empieza a tratar datos con un nuevo fin, agrega un nuevo proveedor, cambia de plataforma o modifica un plazo de supresión, el registro debe actualizarse. Un registro desactualizado es peor que no tener registro: demuestra que la empresa no controla sus operaciones de tratamiento.
Qué revisa la Agencia cuando audita el registro
Cuando la Agencia de Protección de Datos Personales audita una empresa, el Registro de Actividades de Tratamiento es uno de los primeros documentos que pide. La Agencia revisa:
- Completitud: que el registro incluya todas las operaciones de tratamiento que realiza el responsable. Si hay una operación que no está en el registro, la Agencia puede inferir que el responsable no conoce qué datos trata.
- Correspondencia con la realidad: que lo anotado en el registro coincida con lo que hace la empresa. Si el registro dice que los datos se guardan dos años pero en la práctica se guardan cinco, hay una brecha de cumplimiento.
- Bases de licitud: que cada operación tenga una base legal válida. Si una operación se basa en consentimiento, la Agencia puede pedir prueba de que ese consentimiento fue libre, informado, específico y previo. Si se basa en interés legítimo, puede pedir que se justifique ese interés.
- Transferencias internacionales: que las transferencias estén identificadas y que existan medios de cumplimiento del artículo 27. Si hay transferencias sin cláusulas contractuales ni certificaciones, la Agencia puede ordenar su suspensión.
- Plazos de supresión: que los plazos estén justificados y que la empresa tenga procedimientos para cumplirlos. Si el registro dice que los datos se suprimen al término del contrato, la Agencia puede pedir evidencia de que eso ocurre.
La Agencia también cruza el registro con las solicitudes de titulares. Si un titular pidió acceso a sus datos y la empresa no pudo responder porque no sabía dónde estaban, el registro evidencia la falta de control. Si un titular pidió supresión y la empresa no la ejecutó porque no tenía un plazo definido, el registro muestra la falta de procedimiento.
Cómo armar el registro sin partir de cero
Armar el registro desde cero puede tomar semanas. La buena noticia es que no necesitas inventar la estructura: el reglamento ya te dice qué debe contener. El proceso tiene cuatro pasos:
- Lista todas las operaciones con datos personales que hace tu empresa. Pregúntate: ¿dónde guardamos datos de clientes? ¿De trabajadores? ¿De postulantes? ¿De proveedores? ¿Qué datos recogemos en el sitio web? ¿Qué datos enviamos a terceros?
- Para cada operación, completa los once elementos del registro. Usa la tabla del ejemplo como plantilla. Si no sabes la respuesta a algún elemento, anótalo como pendiente y averígualo: es mejor un registro incompleto que uno inexistente.
- Revisa las transferencias internacionales. Pregunta a cada proveedor de software dónde están sus servidores. Si están fuera de Chile, anota el país y busca en el contrato las cláusulas de protección de datos.
- Define quién actualiza el registro y con qué frecuencia. El registro debe ser un documento vivo. Asigna un responsable interno —puede ser el delegado de protección de datos, si lo tienes— y establece una revisión trimestral o semestral.
Si tu empresa tiene más de cincuenta operaciones de tratamiento, el registro puede volverse complejo. En ese caso, conviene usar una herramienta que automatice la actualización y permita generar reportes para la Agencia. Pero incluso una planilla de cálculo bien armada cumple con la obligación legal.
Preguntas frecuentes
¿El registro debe estar en un formato específico?
No. La ley no exige un formato específico. Puede ser una planilla de cálculo, un documento de texto, una base de datos o una herramienta especializada. Lo que importa es que contenga los once elementos que establece el reglamento y que esté disponible para la Agencia cuando lo pida.
¿El registro debe ser público?
No. El Registro de Actividades de Tratamiento es un documento interno del responsable. No debe publicarse en el sitio web ni entregarse a los titulares. Lo que sí debe publicarse es la política de tratamiento de datos, que es un resumen de las operaciones de tratamiento que realiza el responsable, como explico en la guía completa de la Ley 21.719.
¿Qué pasa si no tengo el registro cuando la Agencia audita?
La falta de registro puede interpretarse como incumplimiento del deber de transparencia y responsabilidad del responsable. Según la gravedad, puede calificar como infracción leve o grave. Para saber cuánto arriesga tu empresa, revisa cuánto arriesga una pyme en multas.
¿Puedo usar una plantilla genérica de internet?
Puedes usarla como punto de partida, pero debes adaptarla a tu empresa. Una plantilla genérica no conoce tus operaciones de tratamiento, tus proveedores ni tus plazos de supresión. Si usas una plantilla sin adaptarla, el registro no va a coincidir con la realidad y la Agencia lo va a notar.
El siguiente paso
El Registro de Actividades de Tratamiento no es un documento que se arma una vez y se olvida. Es la herramienta que te permite demostrar control sobre los datos que tratas y cumplir con los derechos de los titulares. Si todavía no lo tienes, empieza hoy: lista tus operaciones de tratamiento y completa los once elementos para cada una. Si ya lo tienes, revisa que esté actualizado y que coincida con lo que hace tu empresa en la práctica.
Si necesitas una plantilla adaptada a tu empresa y acompañamiento para completarla, CumplePyme incluye el registro de actividades de tratamiento como parte del paquete de cumplimiento. También puedes escribirnos en el formulario de contacto para resolver dudas específicas de tu caso.